Categorías
MUNDIALES NOTICIAS

FBI pagó a hackers profesionales para acceder a iPhone de autor de tiroteo

FBI HackersWASHINGTON. El Buró Federal de Investigación (FBI) de EE.UU. pagó a un grupo de “hackers” profesionales para que le ayudasen a acceder al teléfono iPhone utilizado por el autor del tiroteo en la localidad californiana de San Bernardino en diciembre pasado que se cobró la vida de 14 personas.

Según publicó hoy el Washington Post, que citó fuentes policiales no identificadas, el FBI contactó con los piratas informáticos, que hallaron un defecto de software no conocido hasta entonces y facilitaron la información a los agentes para que estos creasen una pieza de hardware que les permitió acceder al teléfono.

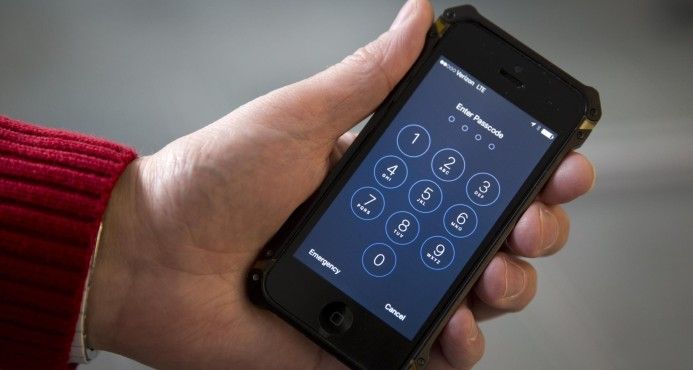
El método permitió a los investigadores flanquear el código personal de cuatro dígitos sin activar un mecanismo de seguridad usado por Apple, fabricante del dispositivo, que hubiese eliminado todo el contenido del teléfono en caso de introducir códigos incorrectos más de 10 veces.

Al grupo de “hackers” profesionales, que habitualmente colaboran con el Gobierno estadounidense, se les pagó una cantidad no revelada.

El FBI accedió al teléfono de Rizwan Farook, responsable junto a su esposa Tashfeen Malik de la muerte de 14 personas en diciembre en California, después de un largo litigio legal y de que Apple se negase a prestar su ayuda.

La compañía alegaba que, de acceder a la demanda del Gobierno, ponía en riesgo la privacidad de todos sus dispositivos.

Categorías
MUNDIALES NOTICIAS

“Hackers” demuestran que pueden tomar el control de vehículos “inteligentes”

hackers_vehiculosWASHINGTON.- Dos piratas informáticos, sin más ayuda que una conexión de internet, han demostrado que pueden controlar a distancia vehículos nuevos o “inteligentes”, hasta el extremo de conseguir girar el volante, bloquear los seguros o desactivar los frenos.

Un redactor de la revista tecnológica Wired, que hoy publica un vídeo (wrd.cm/1JvD6Ek) y la narración de la prueba, sufrió en sus carnes la experiencia, realizada en una vía pública para hacerla más real y terrorífica.

Los dos “hackers”, que consiguieron convertirse en dueños y señores de un Jeep Cherokee de 2014 (y que aparentemente pueden replicar el experimento en otros vehículos de Fiat Chrysler), son Charlie Miller, ingeniero de seguridad de Twitter, y Chris Valasek, ingeniero de la consultora de seguridad IOActive.

El experimento comienza con ambos “hackers” conectados a una conexión inalámbrica a más de 15 kilómetros de la autopista por la que circulaba el conductor de Wired, que no sabía qué acciones tenían previstas los expertos en seguridad informática.

Primero, consiguen poner a toda potencia el aire acondicionado; posteriormente, cambian la emisora de la radio, elevan su volumen y activan los limpiaparabrisas; para, a continuación, desactivar la transmisión y el acelerador en plena marcha.

Para realizar todas estas acciones, los piratas informáticos no necesitan manipular físicamente el vehículo, solo una conexión de internet, una dirección IP y un software propio que se aprovecha de una vulnerabilidad en el sistema digital Uconnect del fabricante Fiat Chrysler.

En una demostración posterior llegan a controlar el volante del Jeep (algo que solo pueden hacer si el vehículo se mueve en reverso), bloquean las puertas e inhabilitan los frenos.

Además, el software que han creado les permite obtener información de geolocalización del vehículo y otros datos de telemetría.

Los “hackers” alertaron a Fiat Chrysler, que ya ha distribuido una actualización de su sistema UConnect, aunque ambos advierten que otros expertos informáticos pueden hallar modos de acceder a vehículos modernos, donde las funciones del motor, GPS y otros se canalizan a través de sistemas informáticos con conexión a internet.

Precisamente hoy, dos senadores estadounidense presentaron un proyecto de ley para establecer estándares públicos de seguridad en automóviles y camiones, algo en lo que comenzaron a trabajar cuando Miller y Valasek comenzaron a demostrar los primeros intentos exitosos de controlar automóviles a través de internet en 2013.
Por Agencia EFE

Categorías
MUNDIALES NOTICIAS

Piratas informáticos sacuden el gabinete de Perú

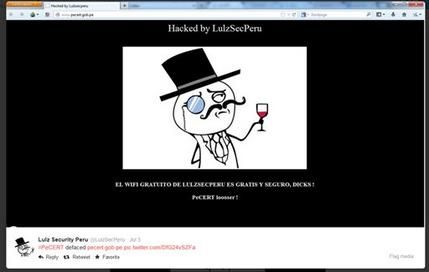
PERU PIRATAS INFORMATICOS LIMA, Perú (AP) — Un grupo de piratas informáticos peruanos se ha infiltrado a las redes de las fuerzas armadas y la policía de su país, así como de otras agencias gubernamentales en Argentina, Colombia, Chile y Venezuela, desarticulándolas y extrayéndoles datos delicados para lucir su destreza cibernética y apuntarse puntos políticos.

Sin embargo, su proeza más reciente podría ser la que tenga más consecuencias.

Los correos electrónicos robados por los intrusos del grupo LulzSecPeru a la red del Consejo de Ministros Peruanos y divulgados en internet el mes pasado desataron acusaciones de que altos ministros del gabinete han actuado más como cabilderos industriales que como servidores públicos. Ayudaron a precipitar un voto de no confianza la semana pasada al que apenas pudo sobrevivir el gabinete.

Los piratas integran una versión local y compacta del colectivo de intrusos cibernéticos LulzSec, con sede en Estados Unidos y Gran Bretaña, que agrupa a los llamados piratas de «sombrero negro», los cuales violan la seguridad de las computadoras simplemente por superar un reto, o también para obtener ganancias personales.

El grupo LulzSec surgió del movimiento Anonymous, que ha atacado los sistemas de la Iglesia de la Cienciología y ha promovido agitación en favor de la filtración de documentos del escándalo WikiLeaks y del movimiento Ocupemos Wall Street.

Gran parte del activismo de los piratas cibernéticos fuera de Estados Unidos y Europa occidental ha perdido fuerza o se ha visto obligado a operar en la clandestinidad después de enfrentar presión policial y arrestos, dijo Gabriella Coleman, antropóloga en la Universidad McGill, en Montreal, Canadá, quien ha estudiado el fenómeno.

«Sin embargo, los piratas informáticos en Latinoamérica nunca se detuvieron realmente», señaló Coleman.

De ellos, LulzSecPeru es considerado ampliamente como el equipo de piratas activistas más hábil y con más éxitos en la región, dijo Camilo Galdós, experto peruano en seguridad digital. Uno de sus actos más notorios fue secuestrar las cuentas en Twitter del presidente venezolano y del gobernante Partido Socialista Unido de Venezuela durante las elecciones en ese país el año pasado.

«Happy hunting!» (¡feliz cacería!) escribieron los piratas informáticos de LulzSecPeru -se dice que son dos hombres jóvenes- el mes pasado cuando colocaron en internet los aproximadamente 3.500 correos electrónicos del entonces primer ministro René Cornejo, fechados de febrero a julio.

«La preocupación no es tanto por la información que se va a encontrar allí, sino por el hecho que se ha vulnerado la privacidad», declaró Cornejo a periodistas. Su sucesora, Ana Jara, dijo que algunos de los correos robados podrían haber tocado asuntos de «defensa nacional».

Pero lo que el público halló en ellos fue evidencia de la influencia de los cabilderos de las industrias peruanas de la pesca y el petróleo, lo que generó una enorme presión sobre los ministros de Energía y de Finanzas.

En una de las misivas, una ejecutiva de la pesca le pregunta al ministro de Finanzas si podría ampliarse la temporada de extracción de la anchoveta. Posteriormente ve concedido su deseo.

El ministro de Energía, en un irritado intercambio de correos, rechaza impacientemente las objeciones del ministro del Medio Ambiente en torno a sus cálidas relaciones con una compañía petrolera australiana con relación a concesiones para extraer crudo del mar. Los técnicos de la industria petrolera -no los reguladores- son los mejor capacitados para determinar si se requieren estudios de impacto ambiental para las pruebas sísmicas de exploración, afirma el ministro de Energía.

El espectáculo de los «CornejoLeaks», como los apodó la prensa, les agradó mucho a los piratas informáticos.

«Nosotros estamos metidos en todo», alardeó uno de los dos, apodado Cyber-Rat (rata cibernética), en una charla encriptada en línea con The Associated Press a la que llegó por medio de un túnel informático, con lo cual ocultó sus huellas digitales. «No hay límites en el hacking (piratería informática)».

Cyber-Rat dice tener 17 años y asegura que dejará la piratería antes de convertirse en adulto con el fin de evitar ir a la cárcel. Se encarga de la labor intrusiva en las redes sociales, cultiva la relación con los activistas de Anonymous que ayudan a dar publicidad a los logros de LulzSecPeru y admite tener una tendencia «al narcisismo».

Su socio lleva el apodo de Desh501, dice tener entre 19 y 23 años y ser estudiante universitario. Desh es el experto tecnológico, y es más reservado.

«Soy muy cerrado. No tengo amigos hackers en persona, sólo virtualmente», escribe.

Ambos dicen ser autodidactas. Cyber-Rat señala que comenzó a programar a los 8 años, mientras que Desh empezó a los 6.

Cyber-Rat menciona que su labor de piratería no está realmente impulsada por alguna ideología.

«Es una búsqueda del éxtasis de hacer algo sin precedentes», afirmó, refiriéndose al hecho de avergonzar a administradores de redes que dicen que éstas son a prueba de todo.

Sin embargo, las acciones de estos piratas no siempre concuerdan con esa afirmación.

Desh dijo estar motivado por objeciones a «1. el abuso de poder», y «2. la falta de transparencia».

Es evidente que algunas de sus acciones están impulsadas por móviles políticos. Le quitaron la fachada al cibersitio de la mina de cobre Antamina en 2012, ubicada en Perú, después de que una tubería de ese consorcio multinacional se rompió, lo que derivó en que enfermaran decenas de personas. Fue idea de Rat, dijo Desh.

Y en febrero también le retiraron la fachada al cibersitio del partido gobernante de Venezuela en respaldo de los manifestantes antigubernamentales, al cual ingresaron a través de una de las puertas traseras que dicen dejar en las redes que penetran.

Desh indicó que también retienen el acceso a la fuerza aérea chilena, de la que este mes retiraron documentos delicados sobre compra de armas, los cuales colocaron en internet. Dijeron que se trataba de una represalia por el hecho de que Chile hubiera espiado a la fuerza aérea peruana en un caso que salió a la luz en 2009.

Los piratas cibernéticos, que tienen 30.000 seguidores en Twitter, dicen que ni se enriquecen ni hacen daño con sus proezas.

Pero muchos creen que LulzSecPeru sí hizo daño al ingresar a la red de la compañía que maneja el principal dominio de Perú. En octubre de 2012 colocó en internet una base de datos con miles de nombres, números telefónicos, direcciones de correo electrónico y contraseñas de sitios afectados, incluidos bancos, compañías de seguridad, el buscador Google… de todos los dominios que concluían con «.pe».

Desh dijo que Rat lo hizo sin consultarlo.

«Ese día casi lo mato», se quejó.

Erick Iriarte, un representante empresarial y destacado activista peruano de internet, dijo que dicha filtración ocurrió bastante antes de que esa información fuera colocada en línea, por lo que se le avisó a los clientes a tiempo para que modificaran sus contraseñas. Desh confirmó que el ingreso ilegal ocurrió seis semanas antes de que los datos fueran subidos a la red mundial.

En toda Latinoamérica, los trabajadores estatales suelen considerar que las redes operadas por los gobiernos son inseguras y poco confiables. Un sorprendente número de altos funcionarios utilizan servicios privados de correo electrónico en lugar de dichas redes.

Las autoridades peruanas consideran a LulzSecPeru como un grupo de piratas cibernéticos y dicen que sus miembros podrían enfrentar hasta ocho años de cárcel bajo el nuevo estatuto.

Pero primero deben ser capturados, y expertos independientes de seguridad dicen que la capacidad técnica de la policía cibernética peruana está muy por debajo de la de ellos. La primera acción de LulzSecPeru que lo arrojó a la fama fue penetrar la red de dicha policía a principios de 2012. El grupo pirata dice que aún tiene acceso por una puerta trasera oculta.

El comandante de la unidad, coronel Carlos Salvatierra, consideró que dichas críticas son infundadas. No quiso entrar en detalles sobre la investigación a LulzSecPeru, pero dijo que incluye «coordinación permanente» con otros gobiernos afectados y comenzó hace meses.

El apodo LulzSec fusiona «lulz», que se deriva de LOL (siglas en inglés de riendo a carcajadas) y evoca en parte el deleite malicioso de los piratas cibernéticos que dejan expuestas las fallas de seguridad («sec»). Y no hay mayor «lulz» para el par que burlarse de Roberto Puyo, jefe de tecnología del Consejo de Ministros de Perú y presidente del capítulo peruano de la Asociación de Seguridad Informática Internacional, el grupo más importante del país en ciberseguridad.

Puyo no respondió a llamadas telefónicas ni correos electrónicos en los que se le solicitaban una explicación sobre cómo fue violada su red.

Desh dijo que lograr ingresar le llevó un mes. Indicó que posteriormente canalizó una copia exacta de todo el tránsito a un servidor externo durante casi un mes, proceso en el que también capturó la contraseña del correo electrónico de Cornejo. Dijo también que la cuenta del ex primer ministro en Gmail estaba vinculada con la cuenta de correo oficial que Cornejo tenía, y que el intruso cibernético pudo penetrarla a través de un espejo de ella en la red.

Rat dijo que por ahora el grupo se mantiene alejado de la red del Consejo de Ministros, ya que por el momento tiene «tarros de miel»: trampas diseñadas para intentar capturarlos.

Ambos piratas dicen tener confianza en que hacen desaparecer sus huellas lo suficiente. Y señalan que no tientan al destino, por lo cual no atacan redes del gobierno estadounidense, ya que no quieren que el FBI los persiga.

«No me preocupo mucho», afirmó Desh. «Aunque tampoco elimino la opción de que me atrapen».

«Nadie es invencible», agregó.
Por FRANK BAJAK
Associated Press
Categorías
MUNDIALES NOTICIAS

Hackers bloquean la web de Sony y amenazan con bomba el avión de un directivo

sonyTOKIO, Japón.- Piratas informáticos han bloqueado la web de videojuegos en línea de Sony, y han efectuado una amenaza de bomba que provocó el desvío de un avión el que viajaba un directivo de la empresa en EE. UU., informó este lunes la compañía nipona.

El ataque informático tuvo lugar a las 18 horas del domingo (11.00 GMT) y provocó la suspensión del acceso a la página de usuarios de Sony Entertainment Network, a través de la cual se pueden conectar los jugadores de las diferentes plataformas PlayStation, según informó la compañía en un comunicado.

Sony Computer Entertainment publicó hoy otra nota en su web nipona en la que informaba de que el problema se había resuelto y de que todos sus usuarios podían volver a conectarse a la red con sus videoconsolas.

“La red quedó desconectada debido a un ataque exterior”, señaló la compañía, que descartó que se haya producido “ninguna intrusión” en sus bases de datos que ponga en peligro la información personal de sus 150 millones de usuarios.

La compañía pidió “sinceras disculpas” a sus clientes, y en su blog oficial de PlayStation, añadió que ha sido víctima de “un intento de saturar la red con un tráfico artificialmente alto, al igual que otras grandes redes de todo el mundo”.

Las web de usuarios de Xbox Live, de la competidora de Sony Microsoft, y la página de juego en línea Battle.net, también quedaron temporalmente fuera de servicio durante la semana pasada por ataques de este tipo, denominados denegación de servicios “DDoS” (de las siglas en inglés Distributed Denial of Service).

Estos ataques han sido reivindicados por un grupo que se hace llamar Lizard Squad, que también ha afirmado ser responsable de una amenaza de bomba que obligó este domingo a desviarse al avión en el que viajaba el presidente de Sony Online Entertainment (división de la compañía nipona dedicada al juego en línea y con sede en EE. UU.).

El ejecutivo, John Smedley, confirmó en su cuenta de Twitter que su avión tuvo que cambiar su trayectoria dentro de EE. UU. debido al ataque, y confió en que la justicia “encuentre a esos tipos”, en alusión a los responsables de la falsa amenaza.

El grupo que se ha atribuido los ataques informáticos a Sony afirmó que continuará con estas acciones hasta que EE. UU. termine sus bombardeos en Irak contra el grupo yihadista Estado Islámico de Irak y el Levante (ISIL), según su cuenta de Twitter.
Por Agencia EFE

Categorías
MUNDIALES NOTICIAS

La amenaza mundial de las empresas profesionales de hackers

algoritmo_computo«Si no me pagas dos Bitcoin (equivalentes aproximadamente a US$2.000), no podrás recuperar los archivos cifrados por el código maligno (malware) que está en tu computadora».

Es el mensaje que recibe la persona que ha sido víctima del ataque de un troyano que se descubrió hace pocos meses y que se conoce como CryptoLocker. Este programa malicioso «secuestra» parte de la información que está en la máquina y solicita un «rescate» (dinero) para enviarle al preocupado usuario la clave que le permitiría desbloquear sus archivos.

La persona lo descubre porque se le abre un cuadro de diálogo con una especie de cronómetro que informa cuanto tiempo queda para la realización del pago. Si no se hace en ese lapso, la clave se destruirá.

Las autoridades no recomiendan entregar dinero a los hackers: no hay garantía de que cumplan su parte del trato. En este sentido, no operan de forma muy diferente a los delincuentes «tradicionales». Y, también como estos, cada vez parecen estar mejor organizados.

El CryptoLocker es apenas una de las amenazas más recientes. Pero hackear computadoras se ha convertido en un negocio lucrativo profesionalizado.

«De ataques ‘clásicos’, como robo de identidad y datos de tarjetas de crédito, se ha pasado a los grupos que ofrecen sus servicios profesionales en este campo para quien los quiera contratar», le dice a BBC Mundo Raoul Chiesa, presidente de Security Brokers, una organización especializada en la investigación de seguridad en internet.

Algunos especialistas estiman en varias decenas el número de «compañías» de hacking organizado que operan en el mundo y que sus actividades mueven millones de dólares.

Y quienes las operan -dice Chiesa- «se sienten invencibles y no le tienen miedo a nada».

«Las dimensiones y el incremento en la cantidad de ataques los ha hecho más visibles. La tecnología se ha perfeccionado y quienes se dedican a estas actividades se han organizado», confirma Stephen Doherty, gerente de seguridad de la empresa informática Symantec.

«Se han detectado transferencias de US$1 millón a través de cuentas bancarias de varios intermediarios. Y ese monto se multiplica porque los criminales pueden vender la información que obtienen muchas veces», le dice el especialista a BBC Mundo

Es difícil calcular a ciencia cierta el dinero que generan estas actividades porque se trata de un «mundo secreto». Sin embargo, hay algunas cifras que sirven de referencia.

«Criminales codiciosos podrían generar una facturación que fluctúa entre US$12.000 millones y US$15.000 millones. Hay una ‘economía subterránea’ muy desarrollada», le explica a BBC Mundo Steve Santorelli, gerente de Outreach, organización especializada en investigaciones acerca de seguridad en internet.

«Conozco el caso de un grupo -prosigue- que obtuvo US$2 millones gracias a un código maligno llamado Zeus que se utilizó para robar dinero de bancos. Pero para las víctimas y las instituciones financieras afectadas, el costo supera con creces esa cantidad».

Chiesa añade que el manejo de un ataque requiere que la compañía que ha sido víctima realice ‘investigaciones criminalísticas digitales’, organice una nueva configuración de las claves y rediseñe la infraestructura de la red de la compañía, como mínimo.

Develar cómo funcionan las agrupaciones cuyo trabajo es realizar ataques informáticos de diferente naturaleza es todo un reto para los expertos de esta área específica de delito. Sin embargo, coinciden en que hay elementos compartidos que revelan el perfil de las más exitosas.

Un análisis presentado por Symantec en septiembre de este año se refiere a los grupos de hackers responsables de «amenazas avanzadas constantes», y señala que se los identifica porque son «técnicamente habilidosos, ágiles, organizados, pacientes e ingeniosos».

Chiesa y Doherty calculan que existen entre 30 y 50 organizaciones dedicadas a la actividad en gran escala. El primero dice que es complicado tener certeza acerca de los números porque los expertos sólo tienen oportunidad de identificarlos y analizar su metodología de trabajo cuando se descubre uno de sus ataques.

El segundo explica que trabajan en equipo y que seleccionan a especialistas para cada una de las cinco etapas del proceso de obtener ilegalmente a la información que buscan:

1.-Investigación detallada del blanco para entender cómo funciona.
2.-Penetración de sus sistemas informáticos.
3.-Robo de la información.
4.-Exfiltration, que es el proceso a través del cual se retiran los datos obtenidos.
5.-Diseminación, lo que se refiere al envío de la información al cliente. Este paso suele necesitar mucho tiempo para completarse porque en la mayoría de las ocasiones, tienen que procesar gigabytes (1 gigabyte equivale a 1.000 millones de bytes, una medida que cuantifica los datos digitales almacenados en algún dispositivo electrónico).

Para Santorelli, el modelo en el robo de bancos que se ve en películas es una buena manera de entender cómo operan: se dividen las funciones y necesitan un chofer que esté esperando en el auto, alguien que controle a los rehenes y otro que se encargue de sacar el dinero de la bóveda.

«Funcionan prácticamente como una empresa tradicional. Tienen problemas con el flujo de caja, quieren obtener ganancias, requieren inversión, desarrollan productos, necesitan promocionarse, tienen un departamento de atención al cliente y probablemente otro de recursos humanos», agrega.

Pueden tener su centro de operaciones en prácticamente cualquier parte del mundo. Algunos de los países que mencionan los expertos incluyen China, Rusia, Ucrania y Corea del Sur. La ubicación geográfica de sus víctimas es igualmente amplia.

Categorías de ataque

Tipos de hacker

Wannabe

Es la persona que quiere convertirse en hacker, utiliza herramientas para hackear pero no le interesa entender el proceso. Participan en foros en la red pidiendo consejos para convertirse en hacker, sus acciones suelen dañar computadoras y redes.

Script kiddie

Dependen de las técnicas desarrolladas por otros hackers y siguen las instrucciones de un manual, sólo les interesan los resultados.

Cracker

Son los maliciosos, suelen ser habilidosos técnicamente, aunque con el aumento de quienes se dedican al robo de información, han aparecido personas con poco conocimiento.

Ético

Tienen un gran manejo técnico y su motivación es ayudar a la comunidad, por lo que investigan fallas en programas informáticos y advierten acerca de ellas.

Mercenario

Es una categoría reciente relacionada con grupos extremistas de diferente naturaleza. Trabajan por comisión y reciben un pago por atacar áreas específicas.

Espionaje industrial

Son la generación que sustituyó a quienes realizaban actividades de espionaje tradicional con microfilms o disquetes.

Agente del gobierno / militar

Llevan a cabo ataques con gran nivel de sofisticación para gobiernos.

Fuente: Instituto de Investigación de Justicia y Crimen Interregional de la ONU

La metodología de trabajo que tienen está definida por el objetivo que persiguen, lo que implica que hay una diversidad inmensa en este aspecto.

Los especialistas coinciden en que hay dos grandes grupos entre las organizaciones profesionales de hackers. El primero se dedica al espionaje, recolecta información personal para diferentes gobiernos. El segundo tiene un objetivo sencillamente criminal: robar dinero. Los troyanos que suelen atacar a instituciones bancarias entran en este grupo.

«Un ejemplo en este último se encuentra en los crackers que se concentran en la banca de inversión y tratan de recopilar información acerca de una posible fusión. Al filtrar esos datos, el precio de las acciones de la empresa puede caer, lo que sería beneficioso para la competencia. También pueden obtener información confidencial acerca de contratos o cómo transcurren las negociaciones», señala Doherty.

Hay grupos, por ejemplo, que atacan para robar información específica, así que una vez que cumplen su propósito, dejan de interferir con la empresa que se convierte en su blanco. Pero hay otros cuya meta es permanecer en los sistemas de las compañías que tienen en la mira, así que una vez que los penetran, se quedan allí.

En los casos en los que es difícil atacar a un individuo específico, su estrategia es infiltrarse en los sistemas de quienes están relacionados con esa persona. Algunos optan por el blanco más fácil, pero otros son insistentes, así que prueban diferentes alternativas hasta que logran su objetivo. Y en eso, pueden pasar días, semanas o incluso años.
Por Karenina Velandia
BBC Mundo